Domain zerstörergeschwader.de kaufen?
Wir ziehen mit dem Projekt
zerstörergeschwader.de um.
Sind Sie am Kauf der Domain
zerstörergeschwader.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zerstörergeschwader.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
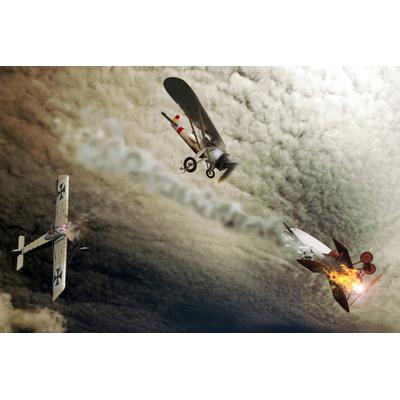
Fototapete PAPERMOON "Flugzeug Kampf", bunt, B:5m L:2,8m, Vlies, TapetenVliestapete, Flugzeug Kampf, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften: atmungsaktiv, dimensionsstabil, geruchsneutral, reißfest, wasserdampfdurchlässig, Material: Vlies, Farbbeständigkeit: ausgezeichnet lichtbeständig, Stärke Material: 0,02, Montage: Einsatzbereich: Feuchträume, Wand, Art Verarbeitung: Wand einkleistern, Art Entfernung: nass zu entfernen, restlos trocken abziehbar, Maße & Gewicht: Breite: 5 m, Länge: 2,8 m, Gewicht: 1,79 kg, Flächengewicht: 122 g/m², Lieferumfang: Lieferumfang: Tapetenkleister, Montageanleitung, Anzahl Bahnen: 10 Stk., Wissenswertes: Hinweis Art Tapete: Vliestapeten: Das Material ist dimensionsstabil und kann kleinere Risse überbrücken bzw. kaschieren. Wegen ihrer Wasser- und Dampfbeständigkeit können Vliestapeten auch sehr gut in Nassbereich und Küche eingesetzt werden. Außerdem lassen sie sich beim späteren Renovieren rückstandslos entfernen und trocken von der Wand abziehen. Der große Vorteil von Tapeten auf Vliesbasis ist ihre besonders leichte Verarbeitung, in erster Linie das Wegfallen der Einweichzeit. Die Wand wird einfach eingekleistert, danach wird die Tapete direkt angebracht. So können Sie auch ohne Tapeziertisch tapezieren. Vliestapeten unterscheiden sich von Papiertapeten durch ein hochwertiges Spezialvlies, das als Trägermaterial eingesetzt wird., Fototapeten werden direkt auf einem Papier- oder Vliesträger gedruckt und bieten fotorealistische Bilder für Ihre Wände. Das Motiv wird in Tapetenbahnen oder in Tapetenabschnitten geliefert,das aneinandergefügt als ein Fotomotiv auf der Wand erscheint., Hinweise: Hinweise: Das abgebildete Motiv können sie in den angegebenen verschiedenen Größen bestellen. Da das Verhältnis von Breite zu Höhe des Motivs nicht immer gleich ist, kann es vorkommen das kleine Teile des Randes nicht mit abgedruckt werden.150,10 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Fototapete PAPERMOON "Flugzeug Kampf", bunt, B:4,5m L:2,8m, Vlies, TapetenVliestapete, Flugzeug Kampf, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften: atmungsaktiv, dimensionsstabil,...143,45 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Greulich, Matthias: Fußball-TaktikFußball-Taktik , Fußball verstehen durch Strategie- und Taktik-Analyse Spielsysteme, Timing, Matchplan: Moderner Fußball ist vor allem durch taktische Raffinesse geprägt. Zuschauer und Fußballfans möchten heute mehr über ein Spiel erfahren als nur das Ergebnis und die Torschützen. Sie möchten wissen, was auf der Taktiktafel stand, sie wollen verstehen, wie Fußball-Trainer wie Jürgen Klopp, Pep Guardiola oder Thomas Tuchel "ticken". Welcher ausgeklügelte Plan steckt hinter einer Mannschaftsaufstellung? Warum hat der Trainer die Mannschaft nach der Pause umgestellt? Was bedeuten Begriffe wie "dynamische Dreierkette" und "abkippender Stürmer"? Und wie sieht überhaupt ein Fußball-Training ohne Ball und Gegner aus? Alle Strategien im Blick: von Torwart über Abwehr und Mittelfeld bis zum Sturm Fußball-Taktik auch für Laien: Gegner einschätzen & Match-Plan entwickeln Fußball-Grundlagen: alles, was Sie schon immer über Spiel-Analyse wissen wollen - auch kapitelweise lesbar Unterhaltsame Anekdoten aus dem echten Spielbetrieb "hinter den Kulissen" Ideales Geschenkbuch für Fußball-Fans, echte Trainer und alle Co-Bundestrainer! Die Strategie-Geheimnisse der Trainer und Fußball-Profis Das Autorenduo Matthias Greulich und Elmar Neveling liefert keine trockene und komplexe Fußball-Theorie. Hier geht es um nicht um Fußball-Regeln, sondern um Vorhersagen und Strategien und natürlich auch um schmutzige Taktiken wie geplante Fehlpässe und darum, wie der FC Bayern zu knacken ist. In aufschlussreichen Gesprächen mit ehemaligen Nationalspielern, Fußball-Experten, und Bundesliga-Trainern erhalten Sie einen fundierten und authentischen Einblick in die Vorgehensweise moderner Fußball-Strategen. Ob Spieltaganalyse und Kaderdiskussion, ob Spielbeobachtung im Stadion oder von der Couch - das Taktikwissen aus diesem komplett überarbeiteten Standardwerk wird Ihnen einen völlig neuen Blick auf das Spiel eröffnen! , Zündkabel & Zündspulenstecker > Zünd- & Glühanlagen19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ein KampfEin Kampf , Zwei Männer spielen Schach im Pariser Jardin du Luxembourg. Der eine ist ein genialischer Emporkömmling, der andere ein alter Champion, der in seinen Denkmustern gefangen ist. Wem schenkt das Publikum seine Gunst? Wessen König fällt zuerst? , Kabel, Kabelbäume & Kabelsteckverbinder > Getriebe & Antriebstechnik , Erscheinungsjahr: 20190320, Produktform: Leinen, Autoren: Süskind, Patrick, Illustrator: Sempé, Jean-Jacques, Seitenzahl/Blattzahl: 80, Keyword: Duell; Illustrationen; Jardin du Luxembourg; Novelle; Paris; Schach; Sempé, Fachschema: Geschenkband, Warengruppe: HC/Belletristik/Geschenkbücher, Fachkategorie: Geschenkbücher, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Diogenes Verlag AG, Verlag: Diogenes Verlag AG, Verlag: Diogenes, Länge: 205, Breite: 131, Höhe: 12, Gewicht: 207, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie tödlich war ein Angriff der Luftwaffe?
Die Tödlichkeit eines Luftangriffs hängt von verschiedenen Faktoren ab, wie der Art der verwendeten Waffen, der Zielgenauigkeit, der Anzahl der betroffenen Personen und der Schutzvorkehrungen vor Ort. Es ist daher schwierig, eine allgemeine Aussage über die Tödlichkeit eines Luftangriffs zu treffen, da dies von Fall zu Fall unterschiedlich sein kann. **
-
Was ist eine Taktik für einen CW-Angriff?
Eine Taktik für einen CW-Angriff (Cyberwarfare) kann darin bestehen, gezielte Angriffe auf die Netzwerke und Systeme des Gegners durchzuführen, um diese zu infiltrieren, zu sabotieren oder zu kontrollieren. Dabei können verschiedene Methoden wie Phishing, Malware-Infektionen oder Denial-of-Service-Angriffe eingesetzt werden. Das Ziel ist es, den Gegner zu schwächen, seine Kommunikation zu stören oder sensible Informationen zu stehlen. **


Was ist die Taktik für einen CWL-Angriff?
Die Taktik für einen CWL-Angriff hängt von verschiedenen Faktoren ab, wie z.B. der Basis des Gegners, den verfügbaren Truppen und den Zielen des Angriffs. Generell ist es wichtig, eine gute Planung und Koordination mit dem Team zu haben, die Schwachstellen der Basis zu identifizieren und die richtigen Truppen und Zauber einzusetzen, um diese zu überwinden. Es kann auch hilfreich sein, verschiedene Angriffsstrategien auszuprobieren und anzupassen, um den bestmöglichen Erfolg zu erzielen. **
Was ist die Taktik für einen CW-Angriff?
Bei einem CW-Angriff (Cyberwarfare) geht es darum, die Computersysteme oder Netzwerke des Gegners zu infiltrieren, zu sabotieren oder zu zerstören. Die Taktik beinhaltet in der Regel das Ausnutzen von Sicherheitslücken, das Einschleusen von Schadsoftware oder das Durchführen von Denial-of-Service-Angriffen, um die Funktionsfähigkeit der Systeme zu beeinträchtigen. Ziel ist es, dem Gegner einen erheblichen Schaden zuzufügen und seine Fähigkeit zur Verteidigung oder zum Angriff zu schwächen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
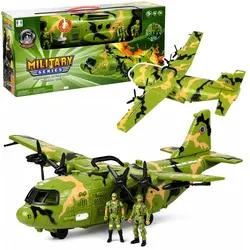
Großes Flugzeug Militär HERKULES Tarnfarbe 3 Soldaten Sound&LichtMilitärflugzeug mit Licht- und Soundeffekten Das vorgestellte Militärset ist ein sensationelles Spielzeug für alle kleinen Jungen, die gerne Soldaten und Militärs spielen. Dank der im Set enthaltenen Elemente kann das Kind die Rolle des Piloten eines riesigen Militärflugzeugs und der anderen Mitglieder der Besatzung spielen. Die Teile bringen viel Abwechslung ins Spiel, da sie mit anderem Spielzeug kombiniert werden können, das der Marinefan bereits in seiner Sammlung hat. Das Set enthält:- ein großes Flugzeug,- 3 Soldaten-Figuren. Das Set aus der Militärserie wurde aus zertifiziertem, robustem Kunststoff hergestellt. Die Farben des Flugzeugs, das mit Moro-Mustern verziert ist, entsprechen perfekt den militärischen Farben, was das Spielzeug sehr realistisch aussehen lässt. Das Flugzeug ist sehr groß, mit einer Flügelspannweite von 64 cm und einer Länge von 55 cm. Die Konstruktion des Flugzeugs umfasst bewegliche und zu öffnende Elemente. Die Propeller an den Flügeln des Flugzeugs sind drehbar, ebenso wie die Dreifachkanonen, die aus den Fenstern der Maschine herausragen. Die Türen an der Vorder- und Rückseite des Flugzeugs lassen sich öffnen, so dass die Figuren im Inneren des Spielzeugs platziert werden können. An der Seite des Flugzeugs befinden sich zwei Knöpfe, die, wenn sie gedrückt werden, Licht- und Soundeffekte auslösen, was den Spielspaß noch erhöht! Das vorgestellte Militärset ist in einer grünen, dekorativen Pappschachtel mit Sichtfenster und einem Griff im oberen Teil der Schachtel verpackt, wodurch das Spielzeug leicht zu transportieren ist. Das Flugzeug und seine Besatzung sind für alle Kinder ab 3 Jahren geeignet. Das Spielzeug ist CE-zertifiziert, was den Komfort und die Sicherheit bei seiner Verwendung garantiert. Abmessungen der Spielzeugelemente:- Flugzeug: 64 cm x 55 cm x 23 cm,- Soldat: 10 cm x 5 cm. Abmessungen der Verpackung des Sets:- 55 cm x 14 cm x 24,5 cm.23,49 €*Versand: 9,90 €Sichere Weiterleitung zum Anbieter
-
Fototapete PAPERMOON "Flugzeug Kampf", bunt, B:5m L:2,8m, Vlies, TapetenVliestapete, Flugzeug Kampf, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften: atmungsaktiv, dimensionsstabil, geruchsneutral, reißfest, wasserdampfdurchlässig, Material: Vlies, Farbbeständigkeit: ausgezeichnet lichtbeständig, Stärke Material: 0,02, Montage: Einsatzbereich: Feuchträume, Wand, Art Verarbeitung: Wand einkleistern, Art Entfernung: nass zu entfernen, restlos trocken abziehbar, Maße & Gewicht: Breite: 5 m, Länge: 2,8 m, Gewicht: 1,79 kg, Flächengewicht: 122 g/m², Lieferumfang: Lieferumfang: Tapetenkleister, Montageanleitung, Anzahl Bahnen: 10 Stk., Wissenswertes: Hinweis Art Tapete: Vliestapeten: Das Material ist dimensionsstabil und kann kleinere Risse überbrücken bzw. kaschieren. Wegen ihrer Wasser- und Dampfbeständigkeit können Vliestapeten auch sehr gut in Nassbereich und Küche eingesetzt werden. Außerdem lassen sie sich beim späteren Renovieren rückstandslos entfernen und trocken von der Wand abziehen. Der große Vorteil von Tapeten auf Vliesbasis ist ihre besonders leichte Verarbeitung, in erster Linie das Wegfallen der Einweichzeit. Die Wand wird einfach eingekleistert, danach wird die Tapete direkt angebracht. So können Sie auch ohne Tapeziertisch tapezieren. Vliestapeten unterscheiden sich von Papiertapeten durch ein hochwertiges Spezialvlies, das als Trägermaterial eingesetzt wird., Fototapeten werden direkt auf einem Papier- oder Vliesträger gedruckt und bieten fotorealistische Bilder für Ihre Wände. Das Motiv wird in Tapetenbahnen oder in Tapetenabschnitten geliefert,das aneinandergefügt als ein Fotomotiv auf der Wand erscheint., Hinweise: Hinweise: Das abgebildete Motiv können sie in den angegebenen verschiedenen Größen bestellen. Da das Verhältnis von Breite zu Höhe des Motivs nicht immer gleich ist, kann es vorkommen das kleine Teile des Randes nicht mit abgedruckt werden.150,10 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Fototapete PAPERMOON "Flugzeug Kampf", bunt, B:4,5m L:2,8m, Vlies, TapetenVliestapete, Flugzeug Kampf, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften: atmungsaktiv, dimensionsstabil,...143,45 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
Greulich, Matthias: Fußball-TaktikFußball-Taktik , Fußball verstehen durch Strategie- und Taktik-Analyse Spielsysteme, Timing, Matchplan: Moderner Fußball ist vor allem durch taktische Raffinesse geprägt. Zuschauer und Fußballfans möchten heute mehr über ein Spiel erfahren als nur das Ergebnis und die Torschützen. Sie möchten wissen, was auf der Taktiktafel stand, sie wollen verstehen, wie Fußball-Trainer wie Jürgen Klopp, Pep Guardiola oder Thomas Tuchel "ticken". Welcher ausgeklügelte Plan steckt hinter einer Mannschaftsaufstellung? Warum hat der Trainer die Mannschaft nach der Pause umgestellt? Was bedeuten Begriffe wie "dynamische Dreierkette" und "abkippender Stürmer"? Und wie sieht überhaupt ein Fußball-Training ohne Ball und Gegner aus? Alle Strategien im Blick: von Torwart über Abwehr und Mittelfeld bis zum Sturm Fußball-Taktik auch für Laien: Gegner einschätzen & Match-Plan entwickeln Fußball-Grundlagen: alles, was Sie schon immer über Spiel-Analyse wissen wollen - auch kapitelweise lesbar Unterhaltsame Anekdoten aus dem echten Spielbetrieb "hinter den Kulissen" Ideales Geschenkbuch für Fußball-Fans, echte Trainer und alle Co-Bundestrainer! Die Strategie-Geheimnisse der Trainer und Fußball-Profis Das Autorenduo Matthias Greulich und Elmar Neveling liefert keine trockene und komplexe Fußball-Theorie. Hier geht es um nicht um Fußball-Regeln, sondern um Vorhersagen und Strategien und natürlich auch um schmutzige Taktiken wie geplante Fehlpässe und darum, wie der FC Bayern zu knacken ist. In aufschlussreichen Gesprächen mit ehemaligen Nationalspielern, Fußball-Experten, und Bundesliga-Trainern erhalten Sie einen fundierten und authentischen Einblick in die Vorgehensweise moderner Fußball-Strategen. Ob Spieltaganalyse und Kaderdiskussion, ob Spielbeobachtung im Stadion oder von der Couch - das Taktikwissen aus diesem komplett überarbeiteten Standardwerk wird Ihnen einen völlig neuen Blick auf das Spiel eröffnen! , Zündkabel & Zündspulenstecker > Zünd- & Glühanlagen19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ein KampfEin Kampf , Zwei Männer spielen Schach im Pariser Jardin du Luxembourg. Der eine ist ein genialischer Emporkömmling, der andere ein alter Champion, der in seinen Denkmustern gefangen ist. Wem schenkt das Publikum seine Gunst? Wessen König fällt zuerst? , Kabel, Kabelbäume & Kabelsteckverbinder > Getriebe & Antriebstechnik , Erscheinungsjahr: 20190320, Produktform: Leinen, Autoren: Süskind, Patrick, Illustrator: Sempé, Jean-Jacques, Seitenzahl/Blattzahl: 80, Keyword: Duell; Illustrationen; Jardin du Luxembourg; Novelle; Paris; Schach; Sempé, Fachschema: Geschenkband, Warengruppe: HC/Belletristik/Geschenkbücher, Fachkategorie: Geschenkbücher, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Diogenes Verlag AG, Verlag: Diogenes Verlag AG, Verlag: Diogenes, Länge: 205, Breite: 131, Höhe: 12, Gewicht: 207, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie tödlich war ein Angriff der Luftwaffe?
Die Tödlichkeit eines Luftangriffs hängt von verschiedenen Faktoren ab, wie der Art der verwendeten Waffen, der Zielgenauigkeit, der Anzahl der betroffenen Personen und der Schutzvorkehrungen vor Ort. Es ist daher schwierig, eine allgemeine Aussage über die Tödlichkeit eines Luftangriffs zu treffen, da dies von Fall zu Fall unterschiedlich sein kann. **
-
Was ist eine Taktik für einen CW-Angriff?
Eine Taktik für einen CW-Angriff (Cyberwarfare) kann darin bestehen, gezielte Angriffe auf die Netzwerke und Systeme des Gegners durchzuführen, um diese zu infiltrieren, zu sabotieren oder zu kontrollieren. Dabei können verschiedene Methoden wie Phishing, Malware-Infektionen oder Denial-of-Service-Angriffe eingesetzt werden. Das Ziel ist es, den Gegner zu schwächen, seine Kommunikation zu stören oder sensible Informationen zu stehlen. **
-
Was ist die Taktik für einen CWL-Angriff?
Die Taktik für einen CWL-Angriff hängt von verschiedenen Faktoren ab, wie z.B. der Basis des Gegners, den verfügbaren Truppen und den Zielen des Angriffs. Generell ist es wichtig, eine gute Planung und Koordination mit dem Team zu haben, die Schwachstellen der Basis zu identifizieren und die richtigen Truppen und Zauber einzusetzen, um diese zu überwinden. Es kann auch hilfreich sein, verschiedene Angriffsstrategien auszuprobieren und anzupassen, um den bestmöglichen Erfolg zu erzielen. **
-
Was ist die Taktik für einen CW-Angriff?
Bei einem CW-Angriff (Cyberwarfare) geht es darum, die Computersysteme oder Netzwerke des Gegners zu infiltrieren, zu sabotieren oder zu zerstören. Die Taktik beinhaltet in der Regel das Ausnutzen von Sicherheitslücken, das Einschleusen von Schadsoftware oder das Durchführen von Denial-of-Service-Angriffen, um die Funktionsfähigkeit der Systeme zu beeinträchtigen. Ziel ist es, dem Gegner einen erheblichen Schaden zuzufügen und seine Fähigkeit zur Verteidigung oder zum Angriff zu schwächen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.